
認証機関DEKRAとの共催!CRAセミナー 2026/11/10開催
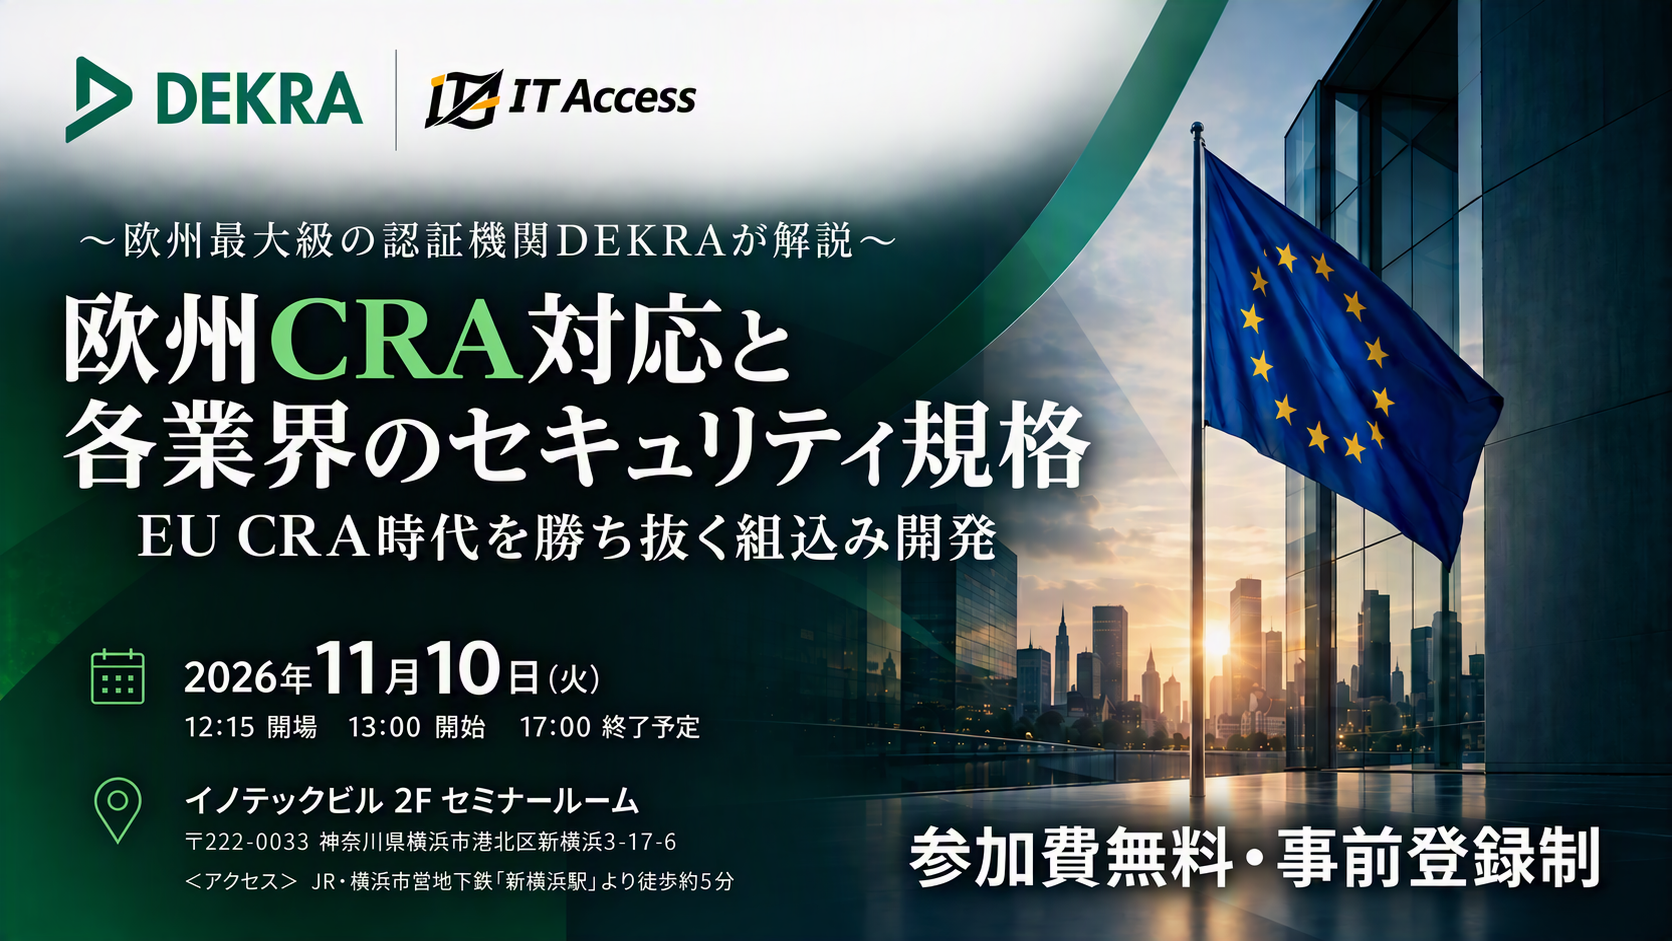
このたび、DEKRAサーティフィケーション・ジャパンとアイティアクセスの主催により、「欧州CRA対応と各業界のセキュリティ規格‐EU CRA時代を勝ち抜く組み込み開発‐」と題したセミナーを開催いたします。
EU Cyber Resilience Act(CRA)への対応では、規制要件を理解するだけでなく、セキュアな開発プロセスの構築、SBOM・脆弱性管理、製品セキュリティの評価・認証、セキュリティ機能の実装、さらに製品出荷後の長期的な保守まで、製品ライフサイクル全体を見据えた取り組みが重要となります。
本セミナーではウインドリバー株式会社にもご登壇いただき、DEKRA、ウインドリバー、アイティアクセスがそれぞれの分野から、「規制・SDL」「開発・検証・長期保守」「評価・認証」「実装・SBOM・脆弱性管理」など、CRA対応を実務へ落とし込むためのポイントをご紹介します。
開催概要
セミナー名
欧州CRA対応と各業界セキュリティ規格 ‐EU CRA時代を勝ち抜く組込み開発‐
日時
2026年11月10日(火)
12:15開場/13:00開始/17:00終了予定
会場
イノテックビル 2F セミナールーム(新横浜)
主催
DEKRAサーティフィケーション・ジャパン株式会社
アイティアクセス株式会社
登壇
DEKRAサーティフィケーション・ジャパン株式会社
ウインドリバー株式会社
アイティアクセス株式会社
プログラム
| 時間 | 登壇 | 内容 |
|---|---|---|
| 12:15~13:00 | - | 開場・受付 |
| 13:00~13:10 | 主催者 | 開会挨拶 |
| 13:10~14:10 | DEKRA(逐次通訳) | セッション1:規制要件の理解とセキュア開発ライフサイクルの構築 |
| 14:10~14:40 | ウインドリバー | セッション2:SSDFに基づくセキュア開発の実践 |
| 14:40~14:55 | - | 休憩 |
| 14:55~15:55 | DEKRA(逐次通訳) | セッション3:製品セキュリティ評価とグローバル認証への対応 |
| 15:55~16:25 | アイティアクセス | セッション4:FIPS 140-3認証済み暗号モジュールと組込機器へのCRA向けセキュリティ実装 |
| 16:25~16:55 | 3社 | Q&A・質疑応答 |
| 16:55~17:00 | 主催者 | 閉会挨拶 |
※プログラムおよび講演内容は変更となる場合がございます。
今すぐ参加無料登録する
各セッションの概要
セッション1|DEKRA
規制要件の理解とセキュア開発ライフサイクルの構築(逐次通訳有)
- EU CRAの要件解説:適用対象、主要要求事項、CEマーキング
- IEC 62443-4-1との整合を踏まえた監査可能なセキュア開発ライフサイクルの構築
- ISO/SAE 21434およびISO 24089との連携によるライフサイクル管理の共通化
セッション2|ウインドリバー
SSDFに基づくセキュア開発の実践 ~ OSS管理、脆弱性対応、継続的検証を支えるWind Riverの取り組み ~
- Wind Riverのセキュアソフトウェア開発フレームワーク(SSDF)に基づくセキュア開発
- SBOM管理、脆弱性対応、ライフサイクル管理への取り組みと、その知見を活かしたサービス
- 継続的な検証を支援するソリューション
セッション3|DEKRA
製品セキュリティ評価とグローバル認証への対応(逐次通訳有)
- SESIPを活用したコンポーネントレベルのセキュリティ保証
- EUCCおよびCommon Criteria(CC)の枠組み
- CRAとFIPS 140-3暗号要件の関係と活用ポイント
セッション4|アイティアクセス
FIPS 140-3認証済み暗号モジュールと組込機器へのCRA向けセキュリティ実装
- FIPS 140-3認証済み暗号モジュールの組込み製品への活用
- 各種組込みOSへの暗号モジュール移植、セキュアブート対応、チューニング事例
※講演の内容は予告なしに変更になる可能性があります。予めご了承ください。
本セミナーでは、CRA対応をこれから本格的に検討される企業様はもちろん、すでに対応を進める中で具体的な課題をお持ちの企業様にも、有益な情報収集の機会になれば幸いです。
ご多忙の折とは存じますが、ぜひご参加をご検討ください。皆様のご参加を心よりお待ちしております。